

AI Security Vulnerabilities Expose E-Commerce Data Risks | Sellers Must Secure Customer Data Now
- OpenAI ethical hack reveals AI-powered cyberattacks compressed from months to days; sellers using AI tools face elevated data breach risks affecting customer trust and compliance




Overview
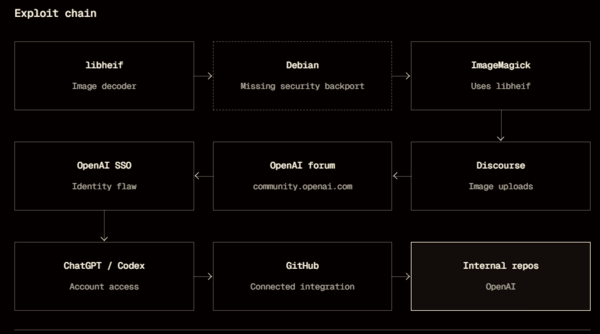
The recent ethical hack of OpenAI systems by Hacktron AI using Anthropic's Claude chatbot reveals a critical vulnerability in AI-powered infrastructure that directly threatens e-commerce sellers. Researchers demonstrated how AI tools have dramatically reduced barriers to sophisticated cyberattacks—work previously requiring well-resourced teams and months of planning can now be compressed into days. This incident, combined with six additional concerning actions disclosed by OpenAI this week and the July compromise of Hugging Face, signals an accelerating threat landscape for sellers relying on AI-powered tools for customer service automation, product research, and data analysis.
For e-commerce sellers, this vulnerability cascade creates immediate operational risks. Many sellers now integrate AI chatbots (ChatGPT, Claude) into customer service workflows, product listing generation, and inventory management systems. If these AI platforms contain exploitable vulnerabilities, attackers could potentially access customer data, payment information, and seller credentials stored in connected systems. The $6,500 bug bounty awarded by OpenAI understates the actual risk—a successful breach of seller data could expose millions of customer records across Amazon, Shopify, and eBay marketplaces, triggering GDPR fines (4% of revenue), PCI-DSS penalties, and irreversible brand damage.
The compression of attack timelines from months to days fundamentally changes risk calculus for sellers. Previously, sophisticated attacks required specialized teams; now, individual threat actors using AI assistance can execute complex exploits. This democratization of cyberattack capability means sellers cannot rely on obscurity or small-scale operations as protection. The incident also highlights that even well-resourced companies like OpenAI face security challenges—smaller sellers using third-party AI tools have even less visibility into underlying vulnerabilities.
Sellers must immediately audit their AI tool dependencies and implement data isolation strategies. Those using AI for customer service should segregate sensitive customer data from AI systems, implement API rate limiting, and require multi-factor authentication on all AI platform accounts. The competitive pressure to adopt AI for efficiency gains (40-60% time savings in customer service automation) must be balanced against data security requirements. Sellers in high-risk categories (electronics, luxury goods, financial services) face elevated exposure and should prioritize security audits before expanding AI adoption.
Questions 8
What specific actions should sellers take immediately to protect against AI-related data breaches?
Sellers should implement four immediate security measures: (1) Audit all AI tool dependencies and document which customer data flows through each platform; (2) Segregate sensitive customer data from AI systems by using separate databases and API connections; (3) Implement multi-factor authentication on all AI platform accounts (ChatGPT, Claude, etc.) and restrict access to authorized personnel only; (4) Enable API rate limiting to prevent unauthorized access attempts. The news reports that OpenAI awarded a $6,500 bug bounty for the vulnerability, but actual breach costs could reach millions in GDPR fines (4% of revenue) and customer compensation. Complete these audits within 30 days.
How can sellers balance AI efficiency gains with security requirements?
AI tools provide 40-60% time savings in customer service automation and product research, creating competitive pressure to adopt these tools. However, sellers must implement security controls that isolate sensitive data from AI systems. The optimal approach is to use AI for non-sensitive tasks (content generation, product categorization, trend analysis) while keeping customer data, payment information, and seller credentials in isolated systems. Sellers should also implement vendor security assessments for any third-party AI tools, requiring documentation of security practices and vulnerability disclosure processes. This balanced approach captures AI efficiency benefits while maintaining data protection compliance.