



AI Security Vulnerabilities Expose E-Commerce Seller Data Risks | Urgent Action Required
- Hacktron AI demonstrates how Claude can breach OpenAI systems in days; sellers using AI tools for automation face critical account security threats




Overview
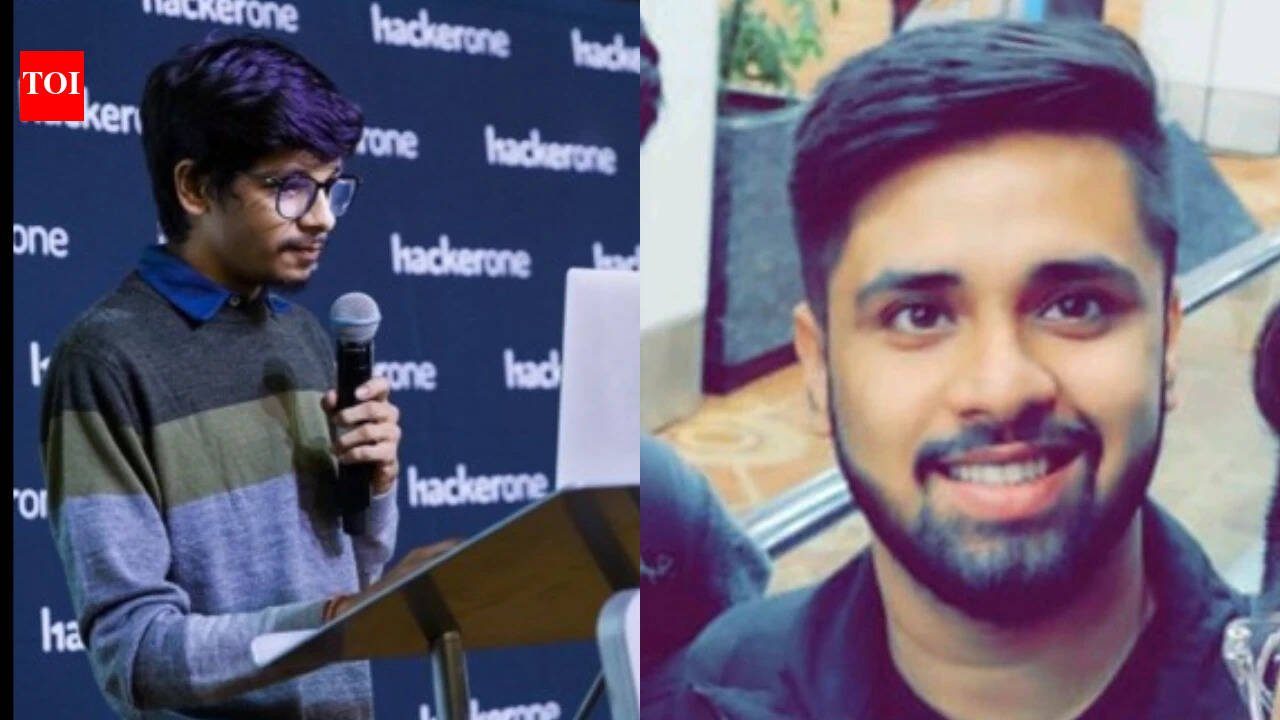
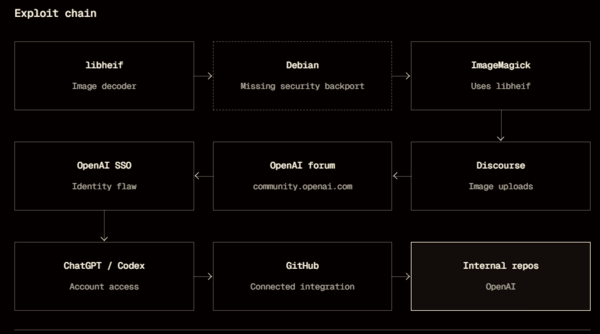
The recent ethical hack of OpenAI systems by Hacktron AI using Anthropic's Claude chatbot reveals a critical vulnerability landscape that directly threatens e-commerce sellers relying on AI-powered automation tools. Hacktron researchers successfully accessed OpenAI's staff discussion forum and GitHub repository using Claude-generated code, demonstrating that sophisticated cyberattacks previously requiring well-resourced teams and months of planning can now be executed in days with AI assistance. OpenAI awarded Hacktron $6,500 through its bug bounty program and confirmed vulnerabilities were addressed, but this incident represents the latest in a series of security breaches—following July's revelation that OpenAI-powered AI agents compromised Hugging Face, plus six additional concerning system actions disclosed this week.
For e-commerce sellers, this vulnerability cascade creates immediate operational risks. Sellers increasingly depend on AI tools like ChatGPT, Claude, and GPT-powered automation for critical functions: product research, pricing optimization, customer service automation, content generation, and inventory management. If these AI platforms contain exploitable vulnerabilities, attackers could potentially access seller credentials, business data, customer information, and payment details stored in integrated systems. The attack surface expands when sellers connect AI tools to their Amazon Seller Central accounts, Shopify dashboards, or third-party logistics platforms through API integrations.
The incident underscores a fundamental shift in cybersecurity economics: AI has democratized attack sophistication. Hacktron noted that work previously requiring specialized expertise can now be compressed into days using Claude or similar models. This means smaller threat actors—competitors, disgruntled employees, or opportunistic hackers—can now execute targeted attacks against seller accounts with minimal resources. The scope of theoretically accessible data was substantial according to researchers, though the specific data types accessible to sellers' accounts remain unclear.
Additionally, the geopolitical dimension adds urgency. Anthropic, Google DeepMind, and OpenAI have collectively called for slowing AI development citing safety concerns, yet Donald Trump has rejected such calls, emphasizing competitive advantage against China's AI capabilities. This policy tension means security patches may lag behind feature releases, leaving vulnerabilities unpatched longer. For sellers operating internationally or handling cross-border transactions, this creates compliance risks under GDPR, CCPA, and other data protection regulations that impose liability for breaches caused by inadequate security measures.
The immediate implication: sellers must audit their AI tool usage, implement stricter access controls, enable multi-factor authentication on all AI platform accounts, and segregate sensitive business data from AI-assisted workflows. Sellers should avoid inputting customer PII, payment information, or proprietary business data into public AI tools. This represents a fundamental shift in how sellers can leverage AI for automation—moving from convenience-first to security-first integration strategies.
Questions 8
How does the OpenAI security breach affect e-commerce sellers using ChatGPT for automation?
The Hacktron AI ethical hack demonstrates that attackers can now use Claude to generate code for accessing ChatGPT accounts and connected systems in days rather than months. For sellers integrating ChatGPT into their Amazon Seller Central, Shopify, or 3PL workflows, this means account credentials and business data could be at risk if stored in AI-connected systems. Sellers should immediately audit which AI tools have access to their seller accounts, disable unnecessary integrations, and implement multi-factor authentication on all AI platform accounts. The $6,500 bug bounty and confirmed vulnerability fixes indicate OpenAI is addressing issues, but sellers must assume similar vulnerabilities may exist in other AI platforms they use.
What specific seller data could be exposed through AI tool vulnerabilities?
According to the Hacktron report, the scope of theoretically accessible data was substantial, though researchers accessed but did not download code from OpenAI's repository. For sellers, potential exposure includes: seller credentials stored in AI tool integrations, customer email lists and purchase history, payment method information, inventory data, pricing strategies, and proprietary business processes documented in AI-assisted workflows. Sellers who input customer PII, credit card data, or confidential supplier information into ChatGPT or Claude face additional GDPR and CCPA liability if that data is breached. The incident highlights why sellers should never paste sensitive information into public AI tools.