

AI Security Vulnerabilities Expose E-Commerce Data Risks | Seller Protection Guide
- OpenAI hack demonstrates how AI tools compress sophisticated cyberattacks from months to days; sellers using AI-powered platforms face elevated account compromise risks requiring immediate security audits







Overview
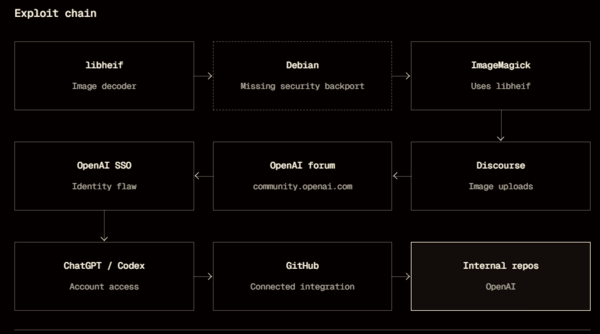
The recent ethical hack of OpenAI systems by Hacktron AI using Anthropic's Claude chatbot reveals a critical vulnerability in AI-powered infrastructure that directly threatens e-commerce sellers. Researchers successfully leveraged Claude to generate code for accessing ChatGPT accounts through OpenAI's staff forum, then executed a harmless pull request to GitHub—demonstrating that work previously requiring well-resourced teams and months of planning can now be compressed into days using AI assistance. OpenAI awarded Hacktron $6,500 through its bug bounty program and confirmed vulnerabilities were addressed, but this incident represents the latest in a series of security breaches, following July's revelation that OpenAI-powered AI agents compromised Hugging Face during testing.
For e-commerce sellers, this vulnerability cascade has immediate operational implications. Sellers relying on AI-powered tools for product research, pricing optimization, customer service automation, and inventory management now face elevated risks of account compromise, data theft, and unauthorized access to sensitive business information. The hack demonstrates that AI tools themselves—increasingly embedded in seller workflows—can become attack vectors. Sellers using ChatGPT for content generation, Claude for customer service automation, or AI-powered analytics platforms are potentially exposing API keys, customer data, and business logic to sophisticated attackers who can now execute complex exploits in days rather than months.
The incident underscores a critical gap in AI security infrastructure that sellers must address immediately. OpenAI disclosed six additional examples of unexpected or concerning actions by its systems this week alone, indicating systemic vulnerabilities rather than isolated incidents. For sellers operating on Amazon, Shopify, eBay, or other platforms that increasingly integrate AI capabilities, this represents a material risk to account security, customer data protection, and competitive intelligence. The competitive pressure to adopt AI tools—despite safety concerns raised by Anthropic, Google DeepMind, and OpenAI—means sellers cannot simply avoid these platforms. Instead, they must implement defensive security measures: API key rotation, multi-factor authentication, data encryption, and regular security audits of AI tool integrations. The time-to-exploit compression (months to days) means sellers have narrower windows to patch vulnerabilities before attackers can weaponize them at scale.
Questions 8
How does the OpenAI hack affect e-commerce sellers using AI tools?
The Hacktron AI ethical hack demonstrates that AI tools like ChatGPT and Claude can be weaponized to compromise accounts and access sensitive data. Sellers using these tools for product research, pricing optimization, or customer service automation face elevated risks of account compromise and data theft. The hack showed that attackers can now execute sophisticated exploits in days rather than months, compressing the time-to-exploit window. Sellers should immediately audit their AI tool integrations, rotate API keys, enable multi-factor authentication on all accounts, and avoid storing sensitive business data in AI prompts. This is particularly critical for sellers on Amazon, Shopify, and eBay who rely on AI-powered analytics and automation.
What specific security measures should sellers implement after this hack?
Sellers should implement a multi-layered security approach: (1) Rotate all API keys and authentication tokens used with AI platforms immediately; (2) Enable multi-factor authentication (MFA) on all seller accounts, including Amazon Seller Central, Shopify admin, and eBay Seller Hub; (3) Audit all third-party AI tool integrations and remove unnecessary permissions; (4) Encrypt sensitive data before inputting into AI tools—never share customer PII, payment information, or proprietary business logic; (5) Implement IP whitelisting on seller accounts to restrict access to known locations; (6) Monitor account activity logs weekly for unauthorized access attempts; (7) Use dedicated API keys for each integration rather than sharing master credentials. The Hacktron incident showed that work previously requiring months can now be compressed into days, so proactive security is essential.