



國家支持的網絡滲透威脅科技勞動力完整性
- 北韓特工揭露遠端招聘生態系統中的關鍵漏洞
















概览
數位勞動力正面對前所未有的網路安全挑戰,隨著國家支持的滲透從理論風險轉變為實際運作。北韓特工有系統地鎖定遠端科技職位,尤其是在亞馬遜,揭示了一種遠遠超出傳統網路威脅的複雜策略。
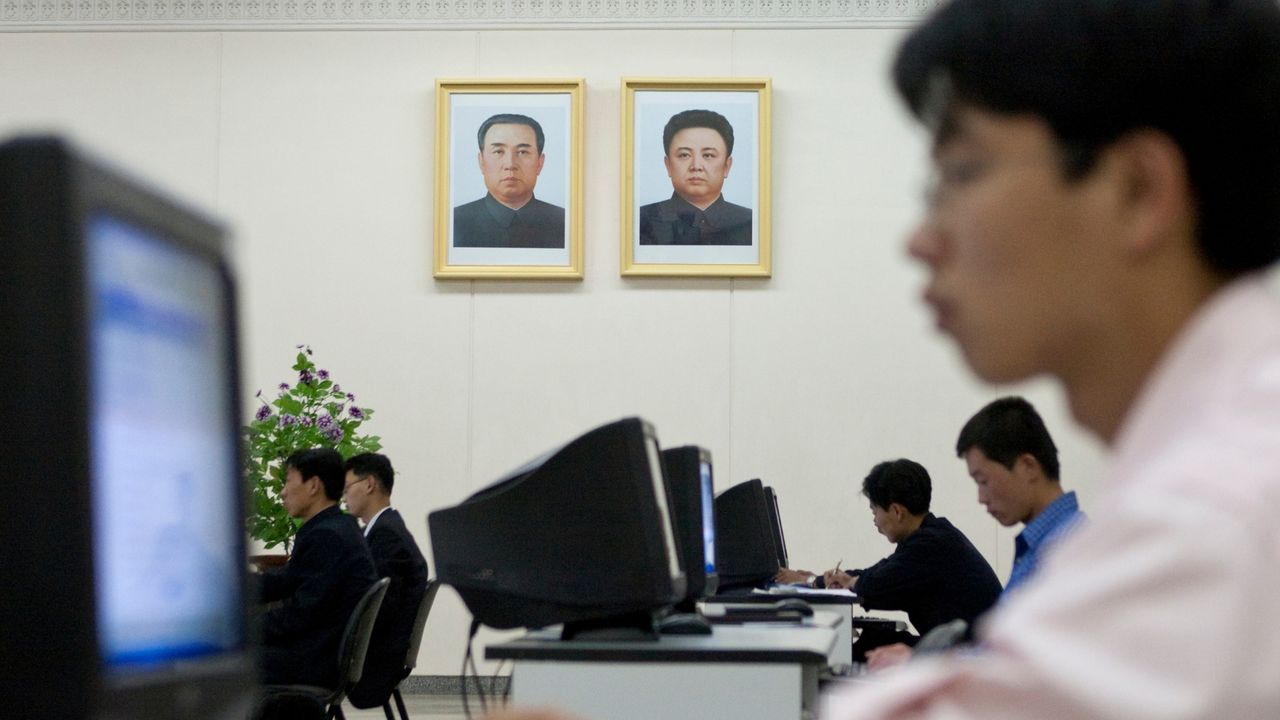
亞馬遜首席安全官史蒂芬·施密特發現了一個驚人的趨勢:自2024年4月以來,已阻止了近2,000份來自疑似北韓特工的職位申請,季度環比增長27%。這些並非隨機嘗試,而是旨在利用遠端工作生態系統的精心策劃的滲透。這些特工採用複雜的策略,包括身份盜竊、劫持沉寂的社群媒體帳戶,以及建立**'筆記型電腦農場'**——位於美國境內但遠端操作的電腦網路。
其戰略意義深遠。這些滲透企圖不僅僅是為了獲得就業機會,而是代表了一種經過算計的經濟戰機制。透過將特工安插在科技公司,北韓旨在產生潛在可以為武器項目提供資金的收入來源,同時創造知識產權盜竊和數位基礎設施滲透的機會。美國司法部已經發現了29個非法筆記型電腦農場,突顯了這些行動的系統性。
對於科技公司和電子商務平台而言,這代表了一個關鍵的轉捩點。傳統的招聘驗證流程正因日益複雜的詐欺技術而變得過時。威脅遠不止一家公司——這是一個系統性的挑戰,需要重新構想身份驗證、遠端工作協議和網路安全基礎設施。
地緣政治層面增加了另一層複雜性。最近涉及美國、日本和韓國的國際論壇強調,這些並非孤立事件,而是更廣泛的國家支持的網路戰略的一部分。公司現在必須將遠端招聘不僅視為人才招募流程,而且視為潛在的國家安全漏洞。
問題 3
公司可以採取哪些步驟來防範這種滲透?
公司必須實施多層次的身份驗證流程,包括人工智能驅動的篩選、人工驗證、全面的背景調查,以及對遠程員工的持續監控。與網絡安全機構合作,並開發更強大的數字身份驗證技術至關重要。
這些滲透嘗試與傳統網絡威脅有何不同?
與一般的網路攻擊不同,這些是系統性的、由國家支持的努力,旨在將特工直接安插到科技公司的員工隊伍中。 該策略涉及長期的經濟操控、潛在的武器項目資金,以及透過嵌入式人員進行的戰略情報收集。